Masz firmową witrynę i nie wiesz, jak ogarnąć RODO na stronie internetowej? Z tego tekstu dowiesz się, jakie obowiązki masz jako właściciel serwisu. Poznasz też prostą kolejność działań, która zmniejsza ryzyko kar i skarg użytkowników.
Czym jest RODO na stronie WWW?
W momencie gdy na witrynie pojawia się formularz kontaktowy, możliwość rejestracji konta, zapis na newsletter albo system zamówień, stajesz się administratorem danych. Oznacza to, że decydujesz, jakie informacje o użytkownikach są zbierane, po co są potrzebne i jak długo będą przechowywane. Taki status dotyczy zarówno dużych sklepów internetowych, jak i prostych stron wizytówkowych jednoosobowej działalności.
Danymi osobowymi są nie tylko imię i nazwisko, numer telefonu czy adres e‑mail. Identyfikatorem może być także adres IP, identyfikator w systemie, a nawet zestaw informacji, który pozwala powiązać konkretne działania z konkretną osobą. Z tego powodu RODO na stronie internetowej obejmuje zarówno dane podawane w formularzu, jak i te zbierane automatycznie przez skrypty analityczne.
Jak krok po kroku wdrożyć obowiązki na stronie?
Na początku potrzebny jest prosty audyt. Sprawdź, w jakich miejscach zbierasz dane, jakie dokładnie informacje gromadzisz, komu je przekazujesz i jak zabezpieczasz. Dopiero na tej podstawie można ułożyć plan dostosowania serwisu do przepisów. Dowiedz się więcej na portalu https://ardeum.pl/, a następnie przełóż wiedzę na własną witrynę.
Najczęściej kolejne etapy wyglądają tak:
- opisanie procesów przetwarzania danych i przygotowanie rejestru czynności,
- stworzenie lub aktualizacja dokumentów, takich jak polityka prywatności i klauzule informacyjne,
- wdrożenie zmian technicznych na stronie, w tym certyfikatu SSL i konfiguracji formularzy,
- uruchomienie banera cookies z możliwością wyboru kategorii plików,
- ustalenie prostych procedur obsługi wniosków użytkowników dotyczących ich danych.
Każdy z tych kroków powinien być udokumentowany. W razie kontroli prezesa UODO to właśnie dokumenty pokazują, że administrator poważnie podchodzi do ochrony danych i faktycznie nad nią pracuje.
Jak przygotować politykę prywatności?
Polityka prywatności to centrum informacji o przetwarzaniu danych na Twojej stronie. Dokument powinien być napisany prostym językiem, bez długich zdań prawniczych i niezrozumiałych odwołań. Użytkownik po krótkiej lekturze ma rozumieć, kto zbiera dane, po co to robi i jakie ma on sam prawa.
W takiej polityce warto zawrzeć między innymi:
- dane identyfikujące administratora oraz dane kontaktowe,
- cele i podstawy prawne przetwarzania dla każdego rodzaju danych,
- informacje o odbiorcach danych, w tym firmach hostingowych czy dostawcach systemów mailingowych,
- czas przechowywania danych lub sposób jego ustalenia,
- opis praw użytkownika wraz ze sposobem skorzystania z nich,
- zasady korzystania z plików cookies i innych technologii śledzących.
Odnośnik do dokumentu umieść w stopce, a także przy formularzach, rejestracji konta czy zamówieniach. Gdy zmienia się sposób przetwarzania danych, treść polityki trzeba uaktualnić, aby nadal rzetelnie realizować obowiązek informacyjny.
Jak zadbać o zgody i formularze?
Formularze kontaktowe, rejestracyjne czy zapisu na newsletter muszą zbierać tylko te informacje, które są rzeczywiście potrzebne do danego celu. Jeśli wystarczy imię i e‑mail, proszenie o numer PESEL narusza zasadę minimalizacji danych. Obok pól trzeba umieścić krótką klauzulę informacyjną z odwołaniem do pełnej polityki prywatności.
Zgody na przetwarzanie danych wymagane są między innymi przy działaniach marketingowych. Powinny być dobrowolne, świadome i wyrażone aktywnie, czyli poprzez zaznaczenie niezaznaczonego wcześniej checkboxa. Osobno zbiera się zgodę na newsletter, osobno na profilowanie czy przekazanie danych partnerom biznesowym. Użytkownik w każdej chwili powinien mieć możliwość prostego wycofania zgody, na przykład przez link rezygnacji w stopce wiadomości.
Jak podejść do plików cookies?
Pliki cookies pomagają w funkcjonowaniu serwisu, ale wiele z nich wiąże się z przetwarzaniem danych osobowych. Ciasteczka techniczne, niezbędne do działania strony, mogą być stosowane bez zgody. Inne, takie jak marketingowe czy zaawansowane analityczne, wymagają świadomej akceptacji użytkownika.
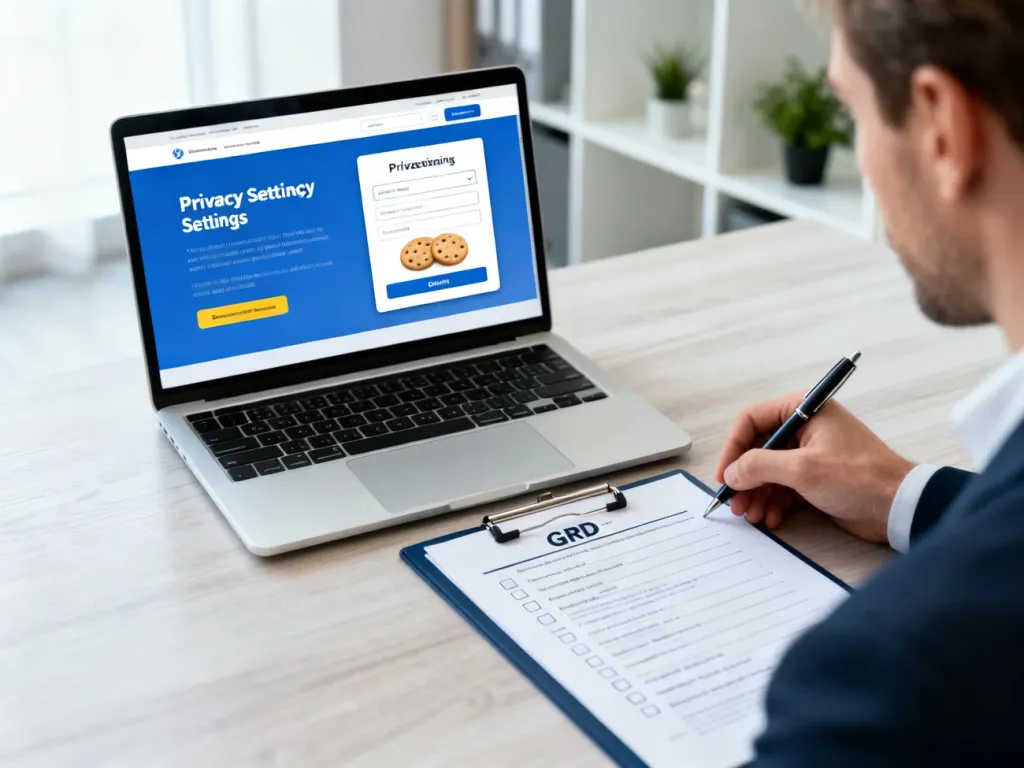
Baner cookies powinien jasno wyjaśniać, do czego służą poszczególne kategorie plików, oraz oferować równorzędne przyciski typu „akceptuję wszystkie” i „odrzucam wszystkie”. Dobrą praktyką jest także panel ustawień, w którym można włączyć wybrane kategorie ciasteczek lub zmienić decyzję podjętą wcześniej. Właściwie skonfigurowany system cookies jest dziś nieodłącznym elementem zgodnego z prawem wdrożenia RODO na stronie internetowej.
Artykuł sponsorowany